1
Діагностика
GAP-аналіз, інтерв'ю та огляд публічних джерел.
Кібербезпека зі штучним інтелектом
0M €
макс. санкція
13.02.2026
ЗКС в силі
0
заходів ст.22
0/7
AI моніторинг
Регуляторна рамка
Закон набув чинності. Громади та критична інфраструктура – зобов'язані суб'єкти з першого дня.
За невиконання – штрафи до 10 млн EUR або 2% обороту за ст. 29 ЗКС.
Мер / директор – особистий штраф 500–5 000 EUR за ст. 29 ЗКС, незалежно від санкцій для організації.
Захист персональних і чутливих данихЗапобігає крадіжці особистої інформації, медичних записів, паролів і фінансових даних.
Економічна стабільністьКібератаки можуть завдати бізнесу величезних фінансових збитків і порушити ланцюги постачання, тож інвестиції в безпеку стають обов'язковими для виживання компаній.
Безпека критичної інфраструктуриДержавні послуги, електростанції, транспортні системи та комунікаційні мережі (як-от EuroQCI в ЄС) залежать від кіберзахисту, щоб працювати без перебоїв.
Запобігання кіберзлочинності та шпигунствуЗахищає інтелектуальну власність і державні таємниці від іноземних розвідок або злочинних угруповань.
Довіра та репутаціяДля організацій життєво важливо зберігати довіру клієнтів, гарантуючи, що їхні дані в безпеці.
Зв'яжіться для первинної консультації або запустіть безкоштовне AI сканування публічного сайту.
Кібербезпека, посилена штучним інтелектом (ШІ), дає змогу організаціям досягти повної відповідності (compliance) регуляторним вимогам без компромісів у швидкості чи безпеці. У 2026 році впровадження ШІ – вже не просто перевага, а необхідність для дотримання суворих стандартів, як-от Акт ЄС про штучний інтелект (EU AI Act) і GDPR.
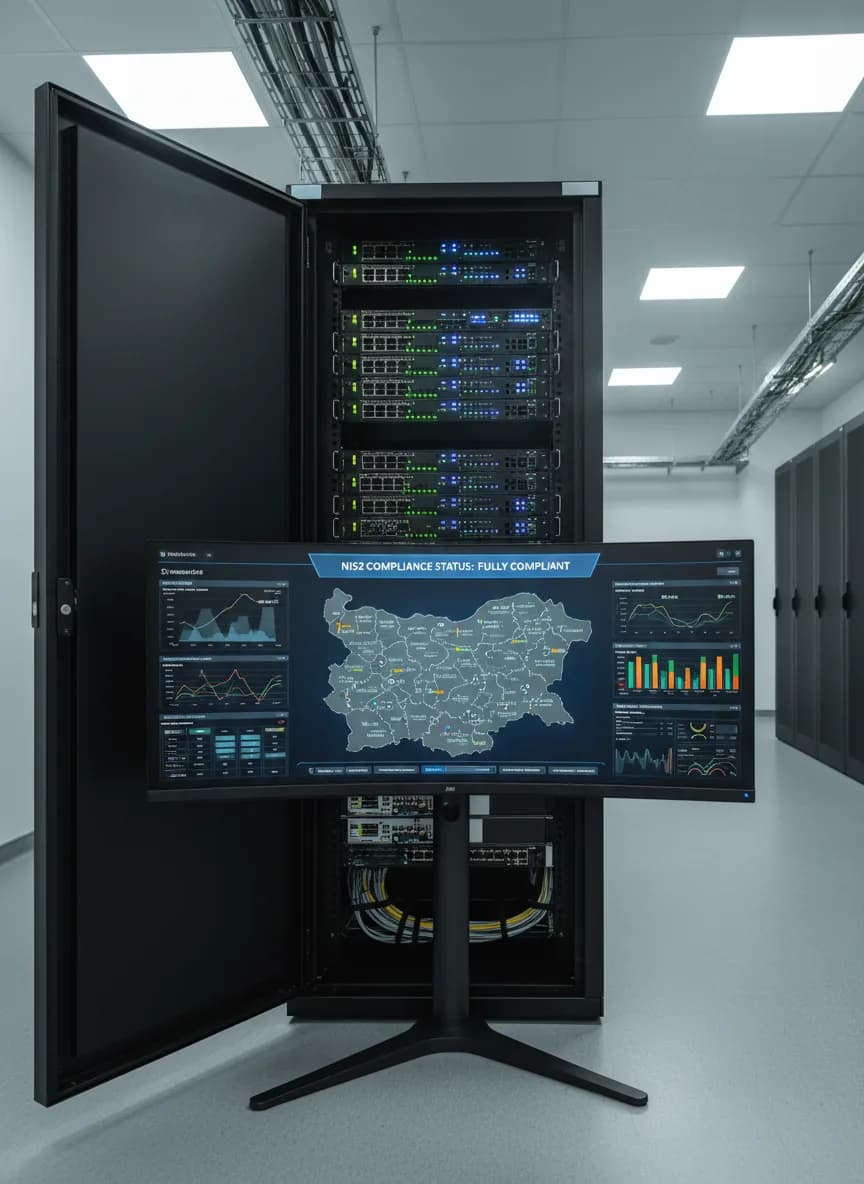
Безперервний моніторинг у реальному часі: На відміну від традиційних періодичних аудитів, ШІ забезпечує нагляд у режимі «завжди ввімкнено», автоматично виявляючи порушення політик і аномалії в поведінці.
Автоматизоване управління вразливостями: Системи зі ШІ сканують мережі на слабкі місця та пріоритизують ризики залежно від їхнього потенційного впливу, що допомагає дотримуватися стандартів на кшталт ISO 27001.
Швидке реагування на інциденти: ШІ автоматизує дії під час загрози (наприклад, ізоляцію скомпрометованих систем), скорочуючи час реагування та мінімізуючи збитки, – це ключова вимога для звітування про інциденти.
Точність і менше людських помилок: Інструменти обробки природної мови (NLP) інтерпретують складні регуляторні тексти та зіставляють їх із внутрішніми контролями компанії, скорочуючи ручну роботу до 50%.
Відповідність EU AI Act: Нові регламенти вимагають від постачальників високоризикових систем ШІ гарантувати прозорість, кібербезпеку та підзвітність. Спеціалізовані рамки безпеки ШІ допомагають бізнесу в Болгарії відповідати цим критеріям до кінцевих строків у 2026 році.
Структурований аудит і roadmap – від першого дня до повної відповідності.
GAP-аналіз, інтерв'ю та огляд публічних джерел.
Пріоритизовані ризики, заходи та строки за ст.22 ЗКС.
План на 30/90 днів із чіткою відповідальністю та бюджетом.
Моніторинг, міні-аудити та гаряча лінія за підпискою.
від€ 4 500
від€ 8 000
Дізнайтеся, як досягти ваших цілей з безпеки та відповідності разом з нами.
Адреса
вул. «Монсеньйор Анджело Ронкаллі», 6
8231 Несебр, Бургаська обл., Болгарія
 GDPR
Повний посібник із дотримання GDPR для лікарів, лікарень і медичних закладів у Болгарії: дані про здоров’я, обов’язковість DPO, НЗІС, телемедицина, відеоспостереження та строки зберігання.
Читати далі Аналітика
Аналіз вебсайтів усіх болгарських громад (общин) щодо вимог GDPR і NIS2, а також оцінка поточного рівня виконання перевірених критеріїв.
Читати далі ЗКС / NIS2
Директиву NIS2 транспоновано в Болгарії з 17 лютого 2026 р. Які компанії підпадають під її дію, які 10 обов'язкових заходів, штрафи та як підготуватися. Практичний посібник з усім, що потрібно знати.
Читати далі GDPR
Дізнайтеся, які обов'язки за GDPR виникають у Вас під час використання хмарних послуг (SaaS) – DPA за ст. 28, субпідрядники, передавання даних до США (AWS, Google, Azure) та заходи безпеки.
Читати далі GDPR
Як школам дотримуватися GDPR – правові підстави, згода батьків, відеоспостереження, електронні журнали (Shkolo), Google Classroom і захист даних дітей.
Читати далі GDPR
Як GDPR застосовується під час злиттів і поглинань (M&A) – обмін даними у віртуальній кімнаті даних, правові підстави, успадкування відповідальності за GDPR та постінтеграція. Практичний посібник.
Читати далі