1
Диагностика
GAP анализ, интервюта и преглед на публични източници.
Киберсигурност с изкуствен интелект
0M €
макс. санкция
13.02.2026
ЗКС в сила
0
мерки чл.22
0/7
AI мониторинг
Регулаторна рамка
Законът е в сила. Общините и критичната инфраструктура са задължени субекти от момента на влизане в сила.
За неизпълнение – глоби до 10 млн. EUR или 2% от оборота по чл.29 ЗКС.
Кметът / директорът – лична глоба 500–5 000 EUR по чл.29 ЗКС, независимо от санкцията за организацията.
Защита на лични и чувствителни данниПредотвратява кражбата на лична информация, здравни досиета, пароли и финансови данни.
Икономическа стабилностКибератаките могат да причинят огромни финансови загуби за бизнеса и да нарушат веригите за доставки, което прави инвестициите в сигурност задължителни за оцеляването на компаниите.
Сигурност на критичната инфраструктураДържавни услуги, електроцентрали, транспортни системи и комуникационни мрежи (като EuroQCI в ЕС) разчитат на киберзащита, за да функционират без прекъсване.
Предотвратяване на киберпрестъпност и шпионажЗащитава интелектуалната собственост и държавните тайни от чужди разузнавателни служби или криминални групи.
Доверие и репутацияЗа организациите е жизненоважно да поддържат доверието на клиентите си, като гарантират, че данните им са на сигурно място.
Свържете се за безплатна първоначална консултация или стартирайте безплатен AI скен на уебсайта си.
Киберсигурността, подсилена от изкуствен интелект (ИИ), позволява на организациите да постигнат пълно съответствие (compliance) с регулаторните изисквания без компромиси в бързината или сигурността. През 2026 г. внедряването на ИИ вече не е просто предимство, а необходимост за спазване на строги стандарти като Законодателния акт на ЕС за ИИ (EU AI Act) и GDPR.
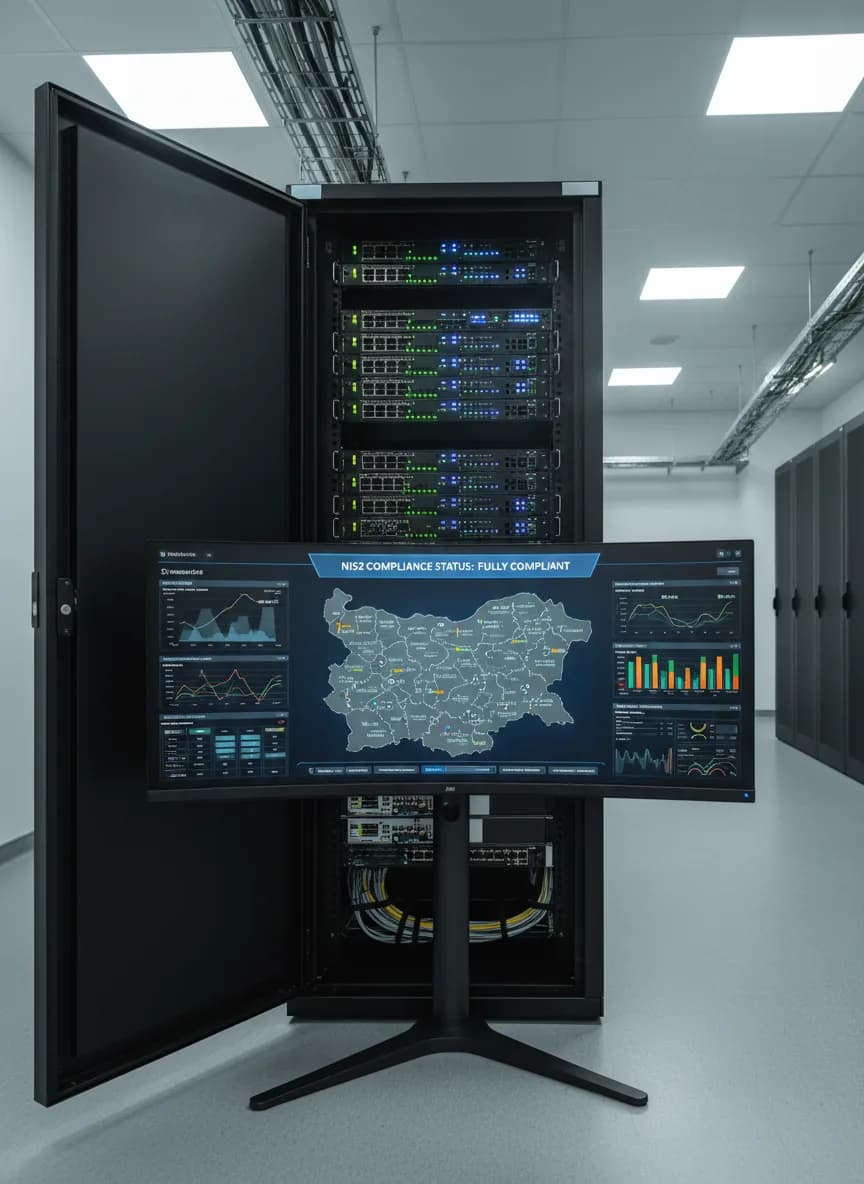
Непрекъснат мониторинг в реално време: За разлика от традиционните периодични одити, ИИ позволява „винаги включен“ надзор, като автоматично идентифицира нарушения на политиките и аномалии в поведението.
Автоматизирано управление на уязвимости: Системите с ИИ сканират мрежите за слаби места и приоритизират рисковете въз основа на потенциалното им въздействие, което помага за спазването на стандарти като ISO 27001.
Бърза реакция на инциденти: ИИ автоматизира действията при заплаха (като изолиране на компрометирани системи), намалявайки времето за реакция и минимизирайки щетите, което е ключово изискване за докладване при инциденти.
Прецизност и намаляване на човешката грешка: Инструменти за обработка на естествен език (NLP) интерпретират сложни регулаторни текстове и ги свързват с вътрешните контроли на компанията, като намаляват ръчната работа с до 50%.
Съответствие с EU AI Act: Новите регулации изискват от доставчиците на високорискови ИИ системи да гарантират прозрачност, киберсигурност и отчетност. Използването на специализирани ИИ рамки за сигурност помага на бизнеса в България да отговори на тези критерии преди крайните срокове през 2026 г.
Структуриран одит и roadmap – от първия ден до пълно съответствие.
GAP анализ, интервюта и преглед на публични източници.
Приоритизирани рискове, мерки и срокове по чл.22 ЗКС.
План за 30/90 дни с ясни отговорности и бюджет.
Мониторинг, мини-одити и гореща линия при абонамент.
от€ 4 500
от€ 8 000
Открийте как можете да постигнете целите си за сигурност и съответствие с нас.
Адрес
ул. „Монсеньор Анжело Ронкали“ № 6
8231 Несебър, обл. Бургас, България
 GDPR
Пълно ръководство за GDPR съответствие на лекари, болници и медицински заведения в България: здравни данни, DPO задължение, НЗИС, телемедицина, видеонаблюдение и срокове за съхранение.
Още Анализи
Анализ на уебсайтовете на всички български общини по отношение на изискванията на GDPR и NIS2, както и оценка на текущото ниво на прилагане на тестваните критерии.
Още ЗКС / NIS2
NIS2 директивата е транспонирана в България от 17 февруари 2026 г. Кои бизнеси попадат в обхвата, какви са 10-те задължителни мерки, глобите и как да се подготвите. Практическо ръководство с всичко, което трябва да знаете.
Още GDPR
Научете какви са задълженията Ви по GDPR при използване на облачни услуги (SaaS) – DPA по чл. 28, подизпълнители, трансфери към САЩ (AWS, Google, Azure) и мерки за сигурност.
Още GDPR
Как училищата да спазват GDPR – правни основания, съгласие на родители, видеонаблюдение, електронни дневници (Shkolo), Google Classroom и защита на данните на деца.
Още GDPR
Как GDPR се прилага при сливания и придобивания (M&A) – споделяне на данни в виртуална стая за данни, правни основания, наследяване на GDPR отговорност и постинтеграция. Практическо ръководство.
Още